- 15.10.2026, 05:55:36
- /
- OTM0002
TU Graz deckt massive Sicherheitslücken in Datentransfer-Tools auf
Digitaler Einbruch beim Handywechsel: TU Graz deckt massive Sicherheitslücken in Datentransfer-Tools auf Wer sich ein neues Smartphone kauft, möchte seine Daten meist schnell und unkompliziert vom alten Gerät übertragen. Doch dieser „digitale Umzug“ ist oft gefährlicher als gedacht, wie Forschende der TU Graz zeigen.
Die gängigen Datenmigrations-Tools der großen Android-Hersteller wie Samsung, Google und Xiaomi stellen ein großes Sicherheitsrisiko dar, wie Forscher des Institute of Information Security der TU Graz und des Zentrums für sichere Informationstechnologie A-SIT in einer aktuellen Studie aufdecken. In ihren Untersuchungen zeigte sich, dass kritische Schwachstellen in allen untersuchten Apps es Angreifern in WLAN-Reichweite ermöglichten, private Nutzerdaten wie Anruflisten, Fotos und Anmeldedaten auszuspähen.
Sicherheitsrisiko beim „Phone Cloning“
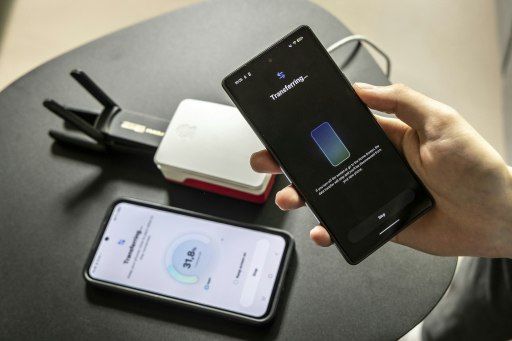
Sogenannte „Phone Clone“-Tools sollen den Umstieg von einem alten Smartphone auf ein neues Gerät erleichtern. Ziel ist es, alle Daten, Einstellungen und Apps nahtlos vom alten auf das neue Gerät zu transferieren. Diese Tools bauen meist eine direkte WLAN-Verbindung zwischen zwei Smartphones auf, ohne dass ein externer Server notwendig ist. Die Untersuchung der Grazer IT-Sicherheitsforscher Florian Draschbacher, Lukas Maar, Lorenz Schumm, Rene Denifl, Lukas Treffner und Stefan Mangard zeigt aber nun: Dieser Komfort geht massiv auf Kosten der Sicherheit.
In allen untersuchten Datenmigrations-Apps von den sieben Android-Herstellern Google, Samsung, Vivo, Xiaomi, Oppo, Huawei und Honor fand das Team Schwachstellen, die es ihnen als Angreifer erlaubten, die Übertragung zu manipulieren oder mitzulesen. Sie mussten sich lediglich in Funkreichweite der Geräte befinden – in Innenräumen sind das etwa 20 bis 45 Meter. Mit günstiger Ausrüstung für weniger als 100 Euro konnten sie so den Datentransfer belauschen. Besonders Orte, an denen täglich viele neue Handys eingerichtet werden, wie Elektronikfachgeschäfte oder Mobilfunk-Shops, wären für solche Angriffe prädestiniert.
Das digitale Leben auf dem Präsentierteller
Das potenzielle Risiko dieser Schwachstellen ist enorm, da bei einer Datenmigration fast der gesamte Inhalt eines Smartphones übertragen wird. Die Forscher konnten im Rahmen ihrer Untersuchung nicht nur SMS, Kontakte und Fotos auslesen, sondern sogar hochsensible Informationen wie Gesundheitsdaten oder Zugangsdaten für gespeicherte WLAN-Netzwerke und App-Passwörter extrahieren. In einigen Fällen war es sogar möglich, über während der Übertragung manipulierte App-Pakete Schadsoftware direkt in das neue Gerät einzuschleusen.
Milliarden Nutzer*innen betroffen – Hersteller reagieren
Die Tragweite der Entdeckung zeigt sich anhand der Installationszahlen: Die untersuchten Apps verzeichnen insgesamt mehr als 12 Milliarden Downloads und sind auf fast jedem Android-Gerät vorinstalliert. „Weil diese Apps bereits vorinstalliert sind und sehr bequem für den Datenumzug auf ein neues Handy sind, haben diese Sicherheitslücken enorme Auswirkungen“, sagt Florian Draschbacher.
Das Team der TU Graz hat die Schwachstellen im Rahmen einer „Responsible Disclosure“ bereits vorab an die Hersteller gemeldet. Diese haben die Schwere der Probleme (darunter fünf als „hoch“ eingestufte Sicherheitswarnungen) bestätigt. Mittlerweile haben alle sieben Hersteller Sicherheits-Updates zur Behebung der gemeldeten Schwachstellen bereitgestellt.
Die Forschenden rufen dazu auf, vor der Datenmigration zwischen zwei Smartphones „jedenfalls auf beiden Geräten die aktuellste Version der Datenmigrations-App und sowieso immer alle relevanten Updates zu installieren“. In manchen Fällen sei dazu die Aktualisierung des gesamten Betriebssystems nötig.
Folgende Android-Hersteller und Datentransfer-Apps wurden untersucht:
Google Android: Switch
Samsung: Smart Switch
Vivo: EasyShare
Xiaomi: Mi Mover
Oppo: Clone Phone
Huawei: Phone Clone
Honor: Device Clone
Über die Studie:
Die Arbeit „Clone2Pwn: A Systematic Security Analysis of Data Migration Tools in the Android Ecosystem“ wurde von Forschenden der TU Graz und A-SIT Austria am European Symposium on Research in Computer Security (ESORICS) 2026 in Rom präsentiert.
Erfolgreiche Cybersecurity-Forschung an der TU Graz
Die Studie ist die aktuellste in einer Reihe von weltweit relevanten Cybersecurity-Risiken, die am Institute of Information Security der TU Graz aufgedeckt worden sind. So war ein Team des Instituts an der Entdeckung der Sicherheitslücken „Meltdown“ und „Spectre“ beteiligt, die einen Großteil moderner Computerprozessoren betroffen hat. 2024 deckten die Forschenden des Instituts „SnailLoad“ auf, mit der sich auf Basis eines Abgleichs der Latenzzeiten von Internetverbindungen und dem digitalen Fingerabdruck von Online-Inhalten die Online-Aktivitäten von Nutzer*innen überwachen lassen. Ebenso entdeckten sie die Angriffsmethode „Collide+Power“, bei der eine Analyse des Energieverbrauchs eines Computerprozessors es ermöglicht, Daten aus seinem Speicher auszulesen. Aber auch in die Gegenrichtung forscht das Institut. So wurde der von Maria Eichlseder, Christoph Dobraunig, Florian Mendel und Martin Schläffer entwickelte Algorithmus „Ascon“ 2023 zum internationalen Standard für Lightweight Cryptography ernannt. Erst im April 2026 eröffnete die TU Graz mit dem Cybersecurity Campus Graz einen neuen Standort für Spitzenforschung und Lehre im Bereich IT-Sicherheit.
Kontakt:
Florian DRASCHBACHER
Dipl.-Ing. Dr.techn. BSc
TU Graz | Institute of Information Security
Tel.: +43 316 873 5515
Mobilnummer auf Anfrage über die Pressestelle: +43 316 873 4782
[email protected]
Rückfragen & Kontakt
Technische Universität Graz
Presse- und Medienservice
E-Mail: [email protected]
Website: https://presse.tugraz.at
MEDIACONTACT-MAILING UNTER AUSSCHLIESSLICHER INHALTLICHER VERANTWORTUNG DES AUSSENDERS - WWW.OTS.AT | NEF